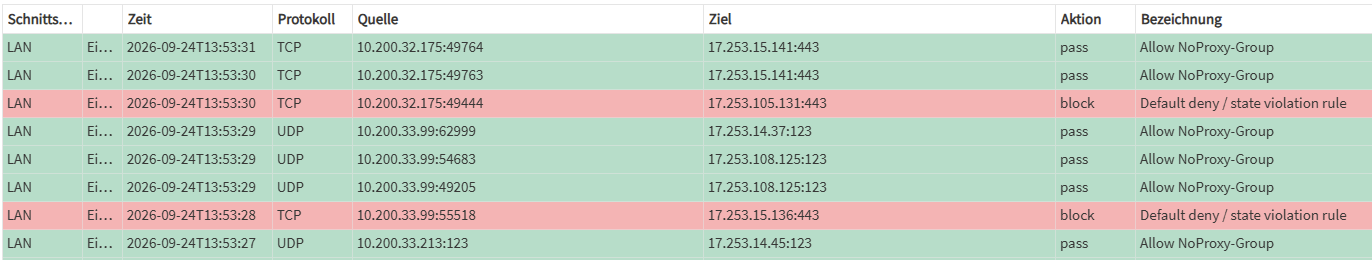
ich bin inzwischen recht verzweifelt und finde keinen Lösungsansatz:
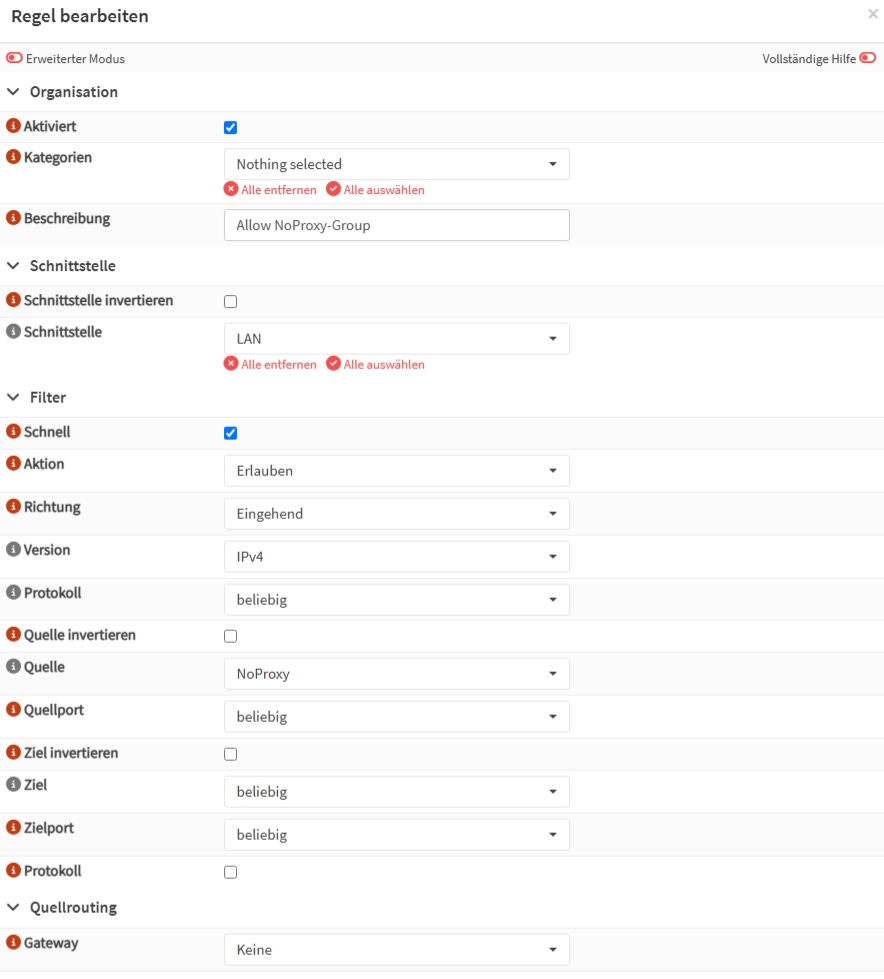
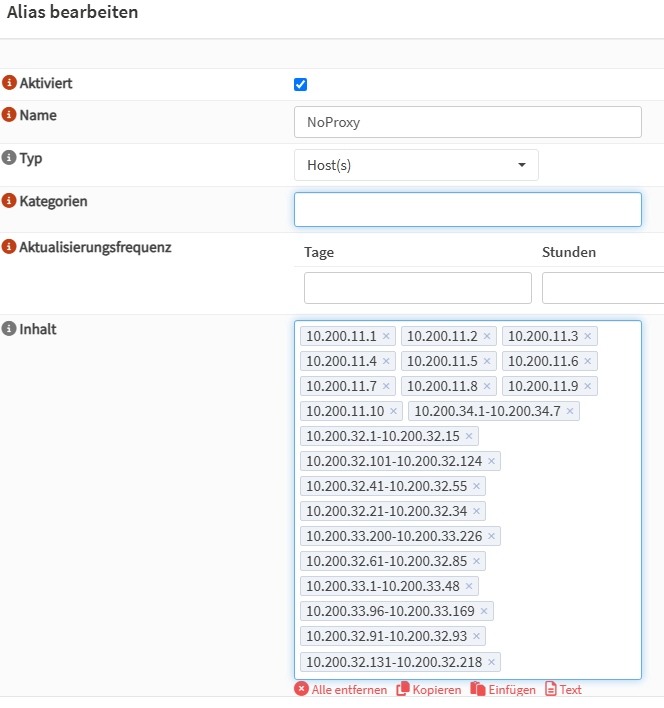
In der NoProxy-Regel sind einige Netzabschnitte und einzelne Clients definiert, die Internetzugang haben sollen.
Dennoch ist von den dort eingetragenen Clients keine Internetverbindung möglich. Die OPNsense ist allerdings auch veraltet. Initial war das Version 25.7.9, von der aus ich auf 25.7.11 upgradet habe. Danach habe ich die Version auf 26.1 aktualisiert und die Firewall-Regeln migriert.
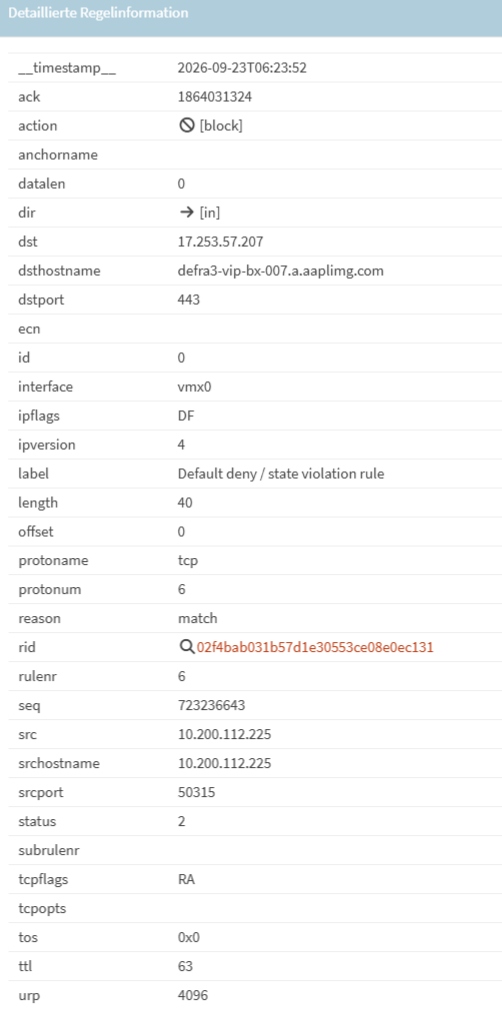
Weiterhin werden Verbindungen blockiert, laut Log ist der Grund „Default deny / state violation rule“.
Ich hoffe, mich kann jemand auf den richtigen Weg führen.
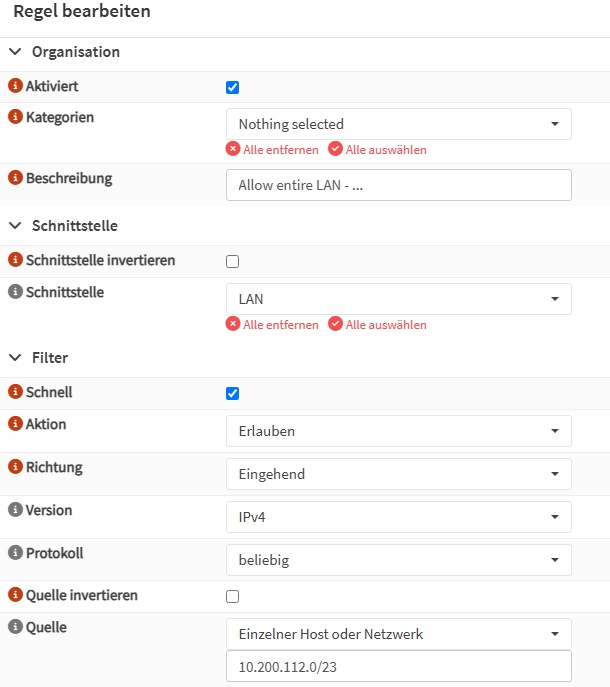
Beide Subnetze werden blockiert. Für A werden Clients bzw. Bereiche in der NoProxy-Richtlinie freigegeben, B wird komplett in einer eigenen Regel freigegeben.
Für A habe ich testweise auch eine Regel eingerichtet und das gesamte Netz freigegeben. Kein Erfolg.
Da ich ja eh nur im Nebel stochere, habe ich mal alle AP neu gestartet und finde nun aus dem Subnetz 10.200.32.0/23 keine blockierten Verbindungen mehr.
auf der einen Seite, würde es mich freuen, wenn du damit das Problem behoben hättest.
Auf der anderen Seite wäre es aber natürlich auch doof: weil das ist nun nicht die Problemlösung, die man haben will (oder kannst du die APs gesteuert einmal die Woche neustarten lassen?).
Was sind es den für APs?
In jedem Fall ist es interessant dir hier beim Problemlösen zu zu schauen: da lerne ich auch dazu. Danke dafür
ich kann dir nur aus erfahrung sagen… wenn du die haekchen gebraucht hast… dann hast du ja auf der wan seite auch interne ipadressen. Das ist natürlich in der Konfiguration der OPNSense wie sie da herkommt mit LAN und WAN interface nicht so gedacht. Heisst, du hast nun auf der WAN Seite eine NAT und auf der Fritzbox nochmal eine NAT, also eine doppelte NAT. Das ist netzwerktechnisch nicht so dolle. Am besten fragst du mal die KI was man da so machen kann um das zu vermeiden.
Ob das direkt deine AP Geschichte löst weiss ich nicht. Aber du siehst ja der AP wird nicht direkt blockeiert, sondern es gibt wohl abgebrochene verbindungen ueber diverse ports wo dann die verbindung halt instabil wird. so verstehe ich das.
Ein Weg ist die OPNSense um zu knfigurieren. relativ schwirrig… statische routen und so…
evtl kann man das vermeiden wenn man die fritzbox umkonfigueriert. aber das kann ich net beurteilen ob das geht. (daher der tipp ki
192.168.0.22 ist die IP-Adresse des WAN-Interfaces der OPNsense.
Könnten das eingehende NAT-Verbindungen sein, die nicht „durchgelassen“ werden? Denn ich sag mal so, die OPNsense ist ja nicht als exposed host in der Fritzbox eingetragen. Also müssen das ja Antworten vom sNAT sein.
um dir dein Leben nicht unnötig kompliziert zu machen, wäre meine Empfehlung in dieser Reihenfolge
das Doppel-NAT auflösen oder
Exposed Host verwenden
Du rennst sonst zukünftig Problemen hinterher, die durch sauberes Netzwerk-Design gar nicht erst entstehen.
Für das Auflösen des Doppel-NAT müsstest du prinzipiell der Fritzbox über eine statische Route nur sagen, welche anderen Netze über deine WAN-Schnittsteller der OPNsense erreichbar sind. In der OPNsense würdest du dann das Outbound-NAT für die WAN-Schnittstelle deaktivieren. Dabei würde ich dann aber die CPU-Last und RAM-Verbrauch der Fritzbox näher überwachen, denn es kann sein, dass eine sehr hohe Anzahl an zu trackenden TCP-Verbindungen die Kiste vielleicht überlastet, womit die OPNsense auf stärkerer Hardware bisher kein Problem hatte.
Leider gibt es Protokolle, wo Steuerkanal für Aushandlung verwendeter Ports und der tatsächliche Datenkanal nur lose gekoppelt sind oder auch wo dynamische Ports in jeglicher Richtung verwendet werden.
Danke für die Tipps! Wenn ich dich richtig verstehe, müsste die Auflösung des Doppel-NAT auch für einzelne Subnetze machbar sein. Ich würde mir eine Ansprechperson vor Ort schnappen und es mal mit einem Subnetz testen.
Im Prinzip ist es auch das Ziel, zu einem sauberen Netzwerkdesign zu kommen.